Am 1. Oktober 2026 hat der Basler Ausschuss für Bankenaufsicht (Basel Committee on Banking Supervision, BCBS) über seine Sitzung vom 28. und 29. September in Indonesien berichtet. Unter der Zwischenüberschrift „Digitalisation“ steht ein Satz, der für Risikomanager Arbeit verspricht. Der Ausschuss habe vereinbart, „to review the sufficiency and adequacy of existing ‚event type‘ loss categories set out in the operational risk framework, with a focus on cyber risk and AI developments“. Einen Zeitplan, ein Format oder eine Richtung nennt die Mitteilung nicht. Geprüft wird ein Ordnungsraster: die sieben Ereignistypen und ihre Unterkategorien, nach denen Banken weltweit ihre operationellen Verluste einsortieren. Das Raster steht in seiner heutigen Form in einem Arbeitspapier vom September 2001.
Eine Kapitalanforderung für KI-Risiken begründet die Mitteilung nicht. Keine Kapitalformel, weder die des Basler Standards noch die der Europäischen Union, rechnet nach Ereignistypen. Eine Änderung der Kategorien beträfe die Zählung, nicht die Kapitalformel. Betroffen wäre eine Taxonomie, die in der EU erst seit dem 23. September 2026 gilt, fünf Tage vor Sitzungsbeginn. Die Delegierte Verordnung (EU) 2026/1167 schreibt die sieben Basler Typen als oberste Ebene fest und kennt KI an genau einer Stelle, als möglichen Fehler in einem Modell. Ein solcher Verlust trägt nach dem Anhang der Verordnung zwingend das Merkmal „Fehlverhalten“, im Sinne der Capital Requirements Regulation (CRR) vorsätzliches oder fahrlässiges Fehlverhalten, während Betrug mit KI-Werkzeugen oder der Ausfall eines KI-Dienstes gar keine KI-Kennung erhalten. Das Folgende ist eine Ableitung aus dem Wortlaut von Basler Standard und EU-Recht, keine Prognose über das Ergebnis der Überprüfung, zu dem der Ausschuss bislang nichts veröffentlicht hat.
Was: Der Basler Ausschuss will die Ereignistypen für operationelle Verluste überprüfen, mit Schwerpunkt auf Cyberrisiko und KI-Entwicklungen (Mitteilung vom 1. Oktober 2026)
Wer: Banken mit Verlustdatensatz, in der EU Institute mit einem Business Indicator ab 750 Mio. Euro
Wo es wirkt: im Verlustdatensatz, im Meldewesen und in der internen Steuerung, nicht in der Pillar-1-Kapitalformel
Rechtsgrundlage: Basel Framework OPE25.17, CRR Art. 312, 316 und 317, Delegierte Verordnung (EU) 2026/1167 Art. 23 bis 33 und Anhang
Haken: Die EU hat die sieben Typen gerade festgeschrieben, samt Rückabbildung der Verluste bis zum 1. Januar 2016
Die sieben Ereignistypen stammen aus einem Erhebungsbogen von 2001
Die Tabelle steht heute im Basel Framework unter OPE25.17 als „Table 2“: sieben Typen auf der obersten Ebene, von internem und externem Betrug über Kunden, Produkte und Geschäftspraktiken bis zu Systemausfällen und Fehlern in Abwicklung und Prozessen, darunter 20 Unterkategorien. Im Wortlaut findet sie sich bereits im Annex 2 des Arbeitspapiers zur aufsichtlichen Behandlung operationeller Risiken, das der Ausschuss im September 2001 veröffentlichte, danach in Basel II als Annex 7 im Jahr 2004 und als Annex 9 im Jahr 2006. Ein Wortvergleich der Fassungen von 2004, 2006 und 2026 zeigt nur Unterschiede im Layout. Entstanden ist das Raster als Erhebungsbogen, den der Ausschuss nach eigenen Angaben schon vor 2002 verwendete und für die Erhebung 2002 „again“ einsetzte. Für die Verlustdatenerhebung 2002 meldeten nach dem Auswertungsbericht des Ausschusses vom März 2003 insgesamt 89 Banken aus 19 Ländern 47.269 Einzelverluste über 10.000 Euro aus dem Jahr 2001, jeweils einem der sieben Typen und einer von 20 Unterkategorien zugeordnet.
Cyber ist dem Raster dabei nicht fremd. Unter externem Betrug führt die Tabelle seit 2001 die Unterkategorie „Systems security“ mit den Beispielen „Hacking damage“ und „Theft of information (with monetary loss)“. In der Erhebung 2002 entfielen auf diese Unterkategorie laut demselben Bericht 0,14 Prozent der gemeldeten Ereignisse und 0,28 Prozent des Verlustwerts, Systemausfälle insgesamt kamen auf 1,1 Prozent der Ereignisse. Das Cyberrisiko ist für den Ausschuss also kein neues Thema. Neu ist, soweit seine Veröffentlichungen erkennen lassen, dass er die Liste selbst zur Prüfung stellt. Eine Durchsicht seiner Veröffentlichungsliste und der Volltexte zu Cyber-Resilienz, operationeller Resilienz und Digitalisierung zwischen 2018 und 2026 ergibt keine frühere Aussage zur Angemessenheit der Ereignistypen.
Die Typen beschreiben das Schadensbild, nicht die Ursache oder die Technik dahinter. Ein Erpressungstrojaner, der Systeme lahmlegt, Kundendaten abfließen lässt und Entschädigungen auslöst, berührt nach naheliegender Lesart des Basler Wortlauts drei oder vier Typen zugleich, vom externen Betrug über den Systemausfall bis zu den Pflichten gegenüber Kunden. Der Standard verlangt dafür nur, dass die Bank ihre Kriterien dokumentiert: „The bank must document criteria for allocating losses to the specified event types.“ Eine Regel, welche Spur der Vorfall in der Statistik hinterlässt, steht darin nicht.
Keine Kapitalformel rechnet nach Ereignistyp
Im Basler Standardansatz für operationelle Risiken, finalisiert im Dezember 2017, wirken interne Verluste über den internen Verlustmultiplikator (Internal Loss Multiplier, ILM). Seine Grundlage, die Verlustkomponente, ist nach OPE25.8 „15 times average annual operational risk losses incurred over the previous 10 years“, also der Durchschnitt aller Verluste ohne Unterscheidung nach Typ. Die Ereignistypen spielen nach OPE25.17 eine andere Rolle. Eine Aufsicht „may request a bank to map its historical internal loss data“ in die sieben Typen, und zwar „for risk management purposes, and to assist in supervisory validation and/or review“. Der Branchenverband ORX (Operational Riskdata eXchange Association) hat die Folge schon im Mai 2016 in seiner Stellungnahme zum Entwurf des Standardansatzes benannt, der damals Standardised Measurement Approach (SMA) hieß: „Event type classification has no role in the SMA which undermines the requirement to invest in data collection by event types.“
In der EU stellt sich die Frage nicht einmal über den Multiplikator. Nach Art. 312 der CRR in der Fassung der Änderungsverordnung (EU) 2024/1623 (CRR3) ist die Eigenmittelanforderung für operationelle Risiken „the business indicator component“, eine Verlustkomponente kommt im Text nicht vor. Dass der Verlustdatensatz die Kapitalanforderung in der Union nicht speist, stand bereits in der Analyse zum Entwurf der European Banking Authority (EBA) für das Management operationeller Risiken vom 9. September. Großbritannien setzt den Multiplikator nach dem Policy Statement PS17/23 der Prudential Regulation Authority (PRA) auf eins, die Basel-3.1-Regeln gelten dort ab dem 1. Januar 2027. Der amerikanische Neuentwurf vom März 2026 verzichtet laut seiner Fußnote 216 auf den Multiplikator, ist aber noch nicht verabschiedet.
Freilich gibt es Rechtsräume, in denen interne Verluste ins Kapital eingehen, nach einer Übersicht von ORX etwa Kanada, die Schweiz und Japan. Doch auch dort zählt die Summe der Verluste, nicht ihre Verteilung auf die Typen. In der Pillar-1-Anforderung würde eine Revision der Kategorien nur wirksam, wenn sie die Grenze dessen verschiebt, was überhaupt als operationeller Verlust gilt, und davon steht in der Mitteilung vom 1. Oktober kein Wort. Die Arbeit, die eine neue Kategorie auslöst, fällt dafür überall an: im Verlustdatensatz, im Meldewesen und in den Modellen, mit denen Häuser ihr ökonomisches Kapital im Rahmen des Internal Capital Adequacy Assessment Process (ICAAP) bemessen. Ob Aufseher die Kategorien in der zweiten Säule gewichten, ist nicht belegt. Das Kapital bleibt, wo es ist, die Datenbank zieht um.
Die EU hat die sieben Typen am 23. September festgeschrieben
Für europäische Banken liegt der eigentliche Hebel in einem Rechtsakt, den die Kommission am 28. Mai 2026 erlassen hat. Die Delegierte Verordnung (EU) 2026/1167 ist im Amtsblatt vom 3. September erschienen und nach ihrem Art. 40 zwanzig Tage später in Kraft getreten, am 23. September. Es ist dieselbe Verordnung, deren Regeln zum Business Indicator die EBA im April öffentlich kritisiert hatte, nachzulesen in der Analyse vom 19. Juni. Ihr zweiter Teil, die Risikotaxonomie nach Art. 317 (9) CRR, stand damals im Hintergrund. Art. 317 (9) verlangt eine Taxonomie, die „complies with international standards“, und die Verordnung löst das wörtlich ein: Nach Erwägungsgrund 24 soll sie „based on the same event types“ sein wie der Basler Standard. Art. 24 übernimmt die sieben Typen unverändert als oberste Ebene, Level 1 genannt. Darunter liegen 26 Unterkategorien auf Level 2 und 15 Merkmale, in der Verordnung Attribute genannt.
Die EBA hat diese Kontinuität bewusst gewählt. Im Final Report vom 4. August 2025 schrieb sie, der Ausschuss habe zwar eine neue Kapitalmethodik geliefert, „it has not updated its risk taxonomy previously used in the Basel 2 framework“. Den Wunsch einzelner Konsultationsteilnehmer, die oberste Ebene zu verändern, wies sie mit Verweis auf die Abbildbarkeit nach Basel zurück. Zwei Folgen dieser Entscheidung stehen im Verordnungstext. Art. 33 verlangt die Zuordnung zu den sieben Typen rückwirkend für alle Verluste ab dem 1. Januar 2016, Unterkategorien und Attribute dagegen nur freiwillig ab 2025. Und Erwägungsgrund 29 begründet diese Rückabbildung damit, dass die Level-1-Kategorien „unchanged compared to the existing framework“ seien. Zehn Jahre Historie umzuschlüsseln ist nur deshalb zumutbar, weil sich oben nichts ändert.
Fünf Tage nach dem Inkrafttreten hat der Ausschuss seine Ereigniskategorien auf die Prüfliste gesetzt. Ob nur die sieben Typen oder auch die Unterkategorien gemeint sind, sagt die Mitteilung nicht. Einen Zusammenhang zwischen beiden Terminen gibt es nicht, die europäische Arbeit läuft seit der Konsultation der EBA vom Juni 2024. Für Cyber hat Europa dabei eine eigene Antwort gefunden. Der Konsultationsentwurf sah eine eigene Unterkategorie für Cyberangriffe vor, im Final Report hat die EBA sie gestrichen, „because cyber-related losses could cut across different Level 1 event types and Level 2 categories“. An ihre Stelle traten zwei Attribute, „ICT risk – related to Cyber“ mit Verweis auf die Definition des Cyberangriffs im Digital Operational Resilience Act (DORA) und „ICT risk – not related to Cyber“. Unter externem Betrug bleibt daneben die Unterkategorie 2.3 „Data theft and manipulation“, ausdrücklich „by any means, including cyber-attacks“.
Damit setzt Europa um, was der Basler Ausschuss selbst dreimal vorgesehen hat. In den überarbeiteten Grundsätzen für das Management operationeller Risiken vom März 2021 heißt es, eine Taxonomie könne Risiken aus Recht, Conduct, Modellen und Informations- und Kommunikationstechnik (IKT) „(including cyber)“ markieren, im Original „flag“. In seinen Antworten zu klimabedingten Finanzrisiken vom Dezember 2022 empfiehlt der Ausschuss für Klimaverluste ebenfalls eine Markierung innerhalb der bestehenden Kategorien, „for example, by using a flag“. Bereits Basel II sah 2006 vor, operationelle Verluste mit Kreditrisikobezug in der Verlustdatenbank gesondert zu kennzeichnen. Die europäische Taxonomie folgt also der Basler Linie, nur verbindlicher, als Basel sie je formuliert hat.
Ein KI-Fehler im Modell zählt im EU-Datensatz als Fehlverhalten
Für KI sieht die Verordnung kein Attribut vor. Der Begriff fällt im gesamten Text ein einziges Mal, in der Beschreibung der Unterkategorie 4.8 „Model methodology“, die unter Kunden, Produkte und Geschäftspraktiken steht: „Where Artificial Intelligence (AI) systems are components of the model, an error due to that technology could fall under the scope of model risk.“ Welche Attribute zu welchen Kategorien gehören, regelt der Anhang, und er regelt es zwingend. Verluste in 4.8 „shall always be assigned the attribute ‚Legal Risk – Misconduct‘“, zusätzlich das Attribut Modellrisiko. Modellrisiko wiederum darf außerhalb von 4.8, 7.4 Datenmanagement und 7.5 Modellimplementierung und -nutzung nicht vergeben werden. Ein Verlust aus einem fehlerhaften KI-Modell steht im europäischen Datensatz damit als Fehlverhalten, in derselben Hauptkategorie wie Fehlberatung, Marktmanipulation und Verstöße gegen Sanktionsregeln.
Die übrigen KI-Fälle hinterlassen im Datensatz keine KI-Spur. Ein Betrug mit gefälschter Stimme oder gefälschtem Video gegen die Bank fällt nach dem Wortlaut unter externen Betrug, etwa unter 2.2 für Betrug durch Personen, die nicht Kunden der Bank sind. Der Ausfall eines eingekauften KI-Dienstes gehört zu 6.1, dem Infrastruktur- und Systemausfall. Für beide schreibt der Anhang kein Attribut vor. Je nach Fall können Attribute wie IKT- oder Drittparteirisiko greifen, ein KI-Attribut, unter dem sich die Fälle sammeln ließen, gibt es nicht. Ob das Cyber-Attribut greift, hängt an der DORA-Definition des Cyberangriffs, und ein Deepfake im Videoanruf muss kein einziges System angreifen. Das Ingenieurbüro Arup, das im Januar 2024 auf diese Weise nach Angaben gegenüber CNN rund 25 Mio. US-Dollar verlor, betonte ausdrücklich, keines seiner internen Systeme sei kompromittiert worden.
Dass Verluste mit steigender KI-Nutzung genau diese Streuung zeigen, legt eine Studie der Federal Reserve Bank of Richmond nahe. Atanas Mihov und Ping McLemore schätzen für große amerikanische Bankholdings: „if a bank increased its AI investments by 10%, its quarterly operational losses would go up by 4%“, getrieben vor allem von externem Betrug, Problemen mit Kunden und Systemausfällen. Das sind drei verschiedene Ereignistypen. Auch die Geschäftsberichte helfen bei der Ursachenfrage kaum weiter. Die Commerzbank weist für 2025 operationelle Verluste von 576 Mio. Euro aus, davon 522 Mio. Euro in der Kategorie Produkte und Geschäftspraktiken, eine Cyber-Zeile führt ihre Tabelle nicht. Die Deutsche Bank hat den granularen Ausweis nach Ereignistypen in ihrem Geschäftsbericht 2025 eingestellt, weil der Standardansatz „does not distinguish operational risk loss event type categories“. Wer wissen will, welche Verluste KI verursacht, findet die Antwort in keinem dieser Raster, auch nicht im neuen europäischen.
Das Conduct-Risiko bekam sein Merkmal vierzehn Jahre nach dem LIBOR-Skandal
Die letzte Welle von Verlusten, die das Raster überforderte, kam nach 2008. Entschädigungen für Restschuldversicherungen in Großbritannien (Payment Protection Insurance, PPI) und für Zinssicherungsprodukte landeten in der Kategorie Kunden, Produkte und Geschäftspraktiken. Barclays wies 2013 in seinem Pillar-3-Bericht 90,0 Prozent seiner Nettoverluste in dieser Kategorie aus, „heavily impacted by provisions for PPI and interest rate hedging product redress“. Strafen für manipulierte Referenzzinssätze wie die London Interbank Offered Rate (LIBOR) und für Devisenabsprachen dürften überwiegend ebenfalls dort gebucht worden sein, zumal Basel „Market manipulation“ ausdrücklich als Beispiel dieser Kategorie führt, ein Beleg aus Pillar-3-Berichten liegt dafür allerdings nicht vor. Wer die Fixing-Jahre auf dem Trading-Floor erlebt hat, weiß, wie lange ein Verlustmuster braucht, bis es im Regelwerk ankommt. Eine neue Basler Kategorie entstand daraus nicht, das Wort „misconduct“ kommt im Basler Standard bis heute nicht vor.
Die Antwort kam auf europäischem Weg und spät. In der CRR3 von 2024 nennt Art. 317 (1) die „misconduct events“ ausdrücklich als Teil des Verlustdatensatzes, und erst die Verordnung von 2026 führt dafür das Attribut „Legal Risk – Misconduct“ ein, vierzehn Jahre nach dem LIBOR-Skandal von 2012. Die Parallele zu Cyber und KI trägt, allerdings nicht vollständig. Conduct-Verluste ballten sich in einer Kategorie und ließen sich dort auch ohne Merkmal finden. Cyber und KI streuen über mindestens drei Typen, und genau diese Streuung macht sie in einer Typenstatistik unsichtbar. Das spricht für ein Merkmal und gegen eine neue Hauptkategorie, denn eine Hauptkategorie verlangt Eindeutigkeit. Nach Art. 23 (1) der Verordnung kommt jedes Ereignis in genau einen Level-1-Typ, bei mehreren in den „most relevant“. Ein Erpressungsfall mit Betriebsunterbrechung und Kundenentschädigung müsste sich dann zwischen Cyber und Systemausfall entscheiden, und welche Antwort gewählt wurde, ließe sich nach einem Jahr kaum noch nachvollziehen.
Für eine neue Hauptkategorie spricht die Zeitreihe
Level 1 ordnet jedes Ereignis genau einem Typ zu und ist rückwirkend bis 2016 Pflicht. Attribute sind für laufende Verluste ebenfalls Pflicht, aber nicht überschneidungsfrei, und für Altdaten können Banken sie nach Art. 33 nur freiwillig ab 2025 vergeben. Eine Cyber-Zeitreihe aus Attributen hat damit belastbar erst ab 2025 Daten, eine aus Level 1 hätte zehn Jahre Vorlauf. International vergleichbar ist zudem nur die oberste Ebene, weil die Attribute europäisches Recht sind und andere Rechtsräume eigene Lösungen bauen. ORX zählte in seiner Referenztaxonomie von 2019 in 60 Taxonomien von Banken und Versicherern im Schnitt 14 Risiken auf der obersten Ebene gegen die sieben von Basel, mit Informationssicherheit, Cyber, Modellen und Drittparteien unter den aufgestiegenen Themen. Die Praxis hat die Liste also längst erweitert, und der Ausschuss holt mit seiner Prüfung womöglich nur nach, was Häuser intern seit Jahren führen.
Allerdings hat diese Rechnung eine zweite Seite. Ändert Basel die oberste Ebene, steht die EU vor einer zweiten Umstellung binnen weniger Jahre, mit geänderter Verordnung und einer neuen Rückabbildung, die Erwägungsgrund 29 bisher nur für unveränderte Typen begründet. Einige Konsultationsteilnehmer hatten der EBA selbst geraten, Cyber als Attribut zu führen: „A cyber risk attribute instead of the L2 category might be easier to implement and more helpful.“ Denkbar sind drei Ausgänge. Der Ausschuss kann das Raster als ausreichend bestätigen. Er kann bei seiner eigenen Linie von 2006, 2021 und 2022 bleiben und Markierungen ergänzen. Die europäische Lösung wäre bestätigt, die KI-Lücke bliebe offen, bis ein Attribut dafür geschrieben ist. Oder er führt neue Typen ein, und es folgen eine Änderung der Delegierten Verordnung und die Umschlüsselung der Historie. Pillar-1-Kapital kostet keiner dieser Ausgänge, Datenarbeit kosten die beiden letzten.
Handlungsempfehlungen für das Controlling operationeller Risiken, Non-Financial Risk und Meldewesen
Jetzt: Art. 317 (4) b CRR verlangt „descriptive information about the drivers or causes of the loss events“, mit einer Detailtiefe, die sich nach der Höhe des Verlusts richtet. Die Pflicht gilt für Institute mit einem Business Indicator ab 750 Mio. Euro, kleineren Häusern hilft dieselbe Erfassung bei der Steuerung. Ein internes Feld, das je Ereignis festhält, ob und wie KI beteiligt war, als eigenes Modell, als eingekauftes Modell oder als Werkzeug eines Angreifers, passt genau dorthin. Ein sechzehntes Attribut im Meldedatensatz sieht die Verordnung nicht vor, ein internes Feld verbietet sie nicht.
Jetzt: Ob ein Modellverlust unter Modellmethodik (4.8) oder unter Modellimplementierung und -nutzung (7.5) fällt, entscheidet darüber, ob er im Datensatz als Fehlverhalten erscheint. Diese Grenze verdient eine dokumentierte Regel mit Beispielen aus dem eigenen Haus, bevor die ersten KI-Verluste zugeordnet werden und sich eine Praxis von selbst bildet.
Laufend: Die EBA erwartet im Final Report, dass Verluste mit dem Attribut „ICT risk – related to Cyber“ zu den schweren IKT-Vorfällen passen, die als „cybersecurity-related“ nach der Durchführungsverordnung (EU) 2025/302 gemeldet wurden. Das ist eine Erwartung der Behörde, keine Pflicht aus dem Verordnungstext, eine Abweichung zwischen beiden Listen fällt der Aufsicht aber zuerst auf.
Vorbereitend: Beschreibung, Ursache, betroffene Systeme und Beteiligte je Ereignis so speichern, dass sich die Historie auf ein geändertes Raster abbilden lässt. Ändert Basel die oberste Ebene, schlüsselt ein Haus mit diesen Daten um, statt zehn Jahre Verluste neu zu recherchieren.
Beobachten: Der Ausschuss hat weder Zeitplan noch Format genannt, seine Beschlüsse haben nach eigener Aussage „no legal force“, er verlässt sich auf die Zusagen seiner Mitglieder. In der Planung des Pillar-1-Kapitals gibt es für eine neue Kategorie nichts zu reservieren. Im ICAAP lohnt dagegen die Prüfung, ob KI- und Cyberverluste im Modell für das ökonomische Kapital getrennt sichtbar sind.
Begriffserklärung
Ereignistyp (Level 1): Oberste Ebene der Klassifikation operationeller Verluste. Basel und die EU kennen sieben Typen, jeder Verlust wird genau einem zugeordnet.
Level-2-Kategorie: Unterkategorie eines Ereignistyps. Die EU-Verordnung kennt 26, der Basler Standard 20.
Attribut: Zusätzliches Merkmal eines Verlusts, etwa Cyber, Modellrisiko oder Fehlverhalten. Ein Verlust kann mehrere Attribute tragen, der Anhang der Verordnung legt fest, welche zu welchen Kategorien gehören.
Verlustdatensatz: Strukturierte Sammlung realisierter operationeller Verluste nach Art. 317 CRR, Pflicht für Institute mit einem Business Indicator ab 750 Mio. Euro.
Business Indicator Component: Eigenmittelanforderung für operationelle Risiken nach CRR3, berechnet aus Ertragsgrößen der Bank, ohne Verlustkomponente.
Interner Verlustmultiplikator (ILM): Faktor im Basler Standard, der die Anforderung nach den Verlusten der letzten zehn Jahre skaliert. In der EU nicht übernommen, in Großbritannien auf eins gesetzt.
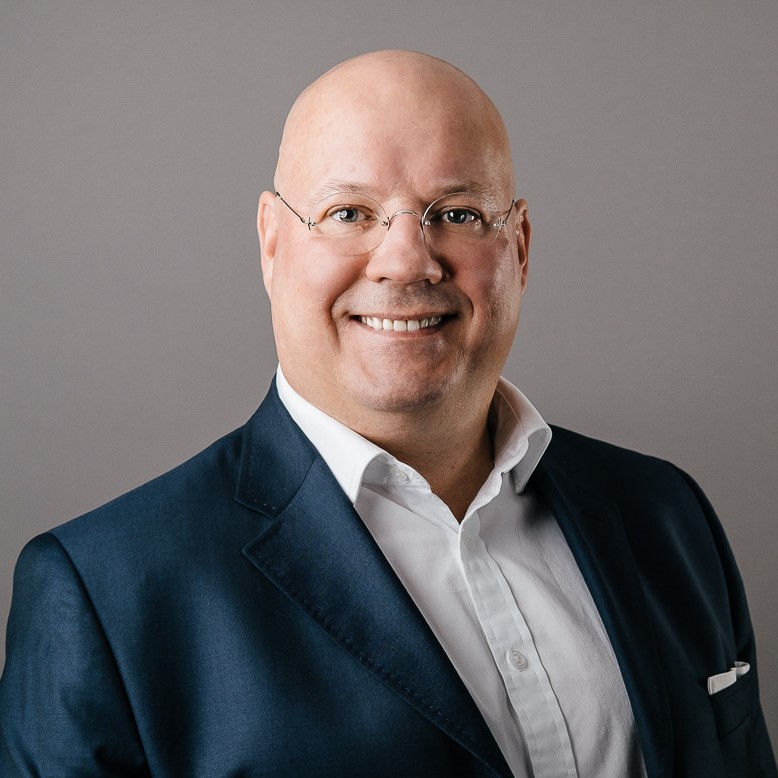
Christian Schablitzki – the agentic banker
Strategy & Management Consultant · Agentic-AI-Experte für Finanzinstitute
Über 20 Jahre in Investmentbanking und Derivatehandel, anschließend mehr als 10 Jahre als Berater für Finanzinstitute. Aktuell Partner bei Infosys Consulting in Deutschland. Zertifiziert als Claude Partner – Claude Code (Anthropic), außerdem in Google AI, Generative AI Leader (Google Cloud) und IBM RAG and Agentic AI.
LinkedIn-Profil → · agenticbanker.ai →Lesen Sie weiter – alle 14 Tage in Ihrem Postfach.
Kapitalmarkt-Insights, Regulierungs-Updates und AI-Trends. Kompakt, fundiert, kostenlos.
DSGVO-konform. Jederzeit abbestellbar.